第 11 章 仮想ネットワークを実装および管理する(15〜20%)
仮想ネットワークの構成と管理
この章で学ぶこと
- 仮想ネットワークとサブネットを作成して構成する
- 仮想ネットワーク ピアリングを作成して構成する
- パブリック IP アドレスを構成する
- ユーザー定義ルートを構成する
- ネットワーク接続のトラブルシューティング
この章に出てくる用語
- 仮想ネットワーク(VNet)
- Azure の中に作る、自分専用のプライベートなネットワーク。 オンプレミスの LAN に相当し、ここに置いたリソース同士はプライベート IP で通信できる。アドレス空間を CIDR で決め、その中を用途ごとのサブネットに区切って使う。VNet の外(インターネットやオンプレ)との通信は、明示的に構成しない限り限定される。
- Network Watcher
- ネットワークの不具合を調べるための道具箱。 単一のサービスというより、「どの規則で止まっているか」「パケットがどこへ行くか」「2 点間が繋がるか」を調べる複数のツールの集まり。リージョンごとに有効化して使う。
仮想ネットワーク(VNet)は Azure 上のプライベートなネットワークだ。アドレス空間を CIDR で定義し、その中をサブネットに分割する。1 つの VNet は 1 つのリージョンと 1 つのサブスクリプションに属する。
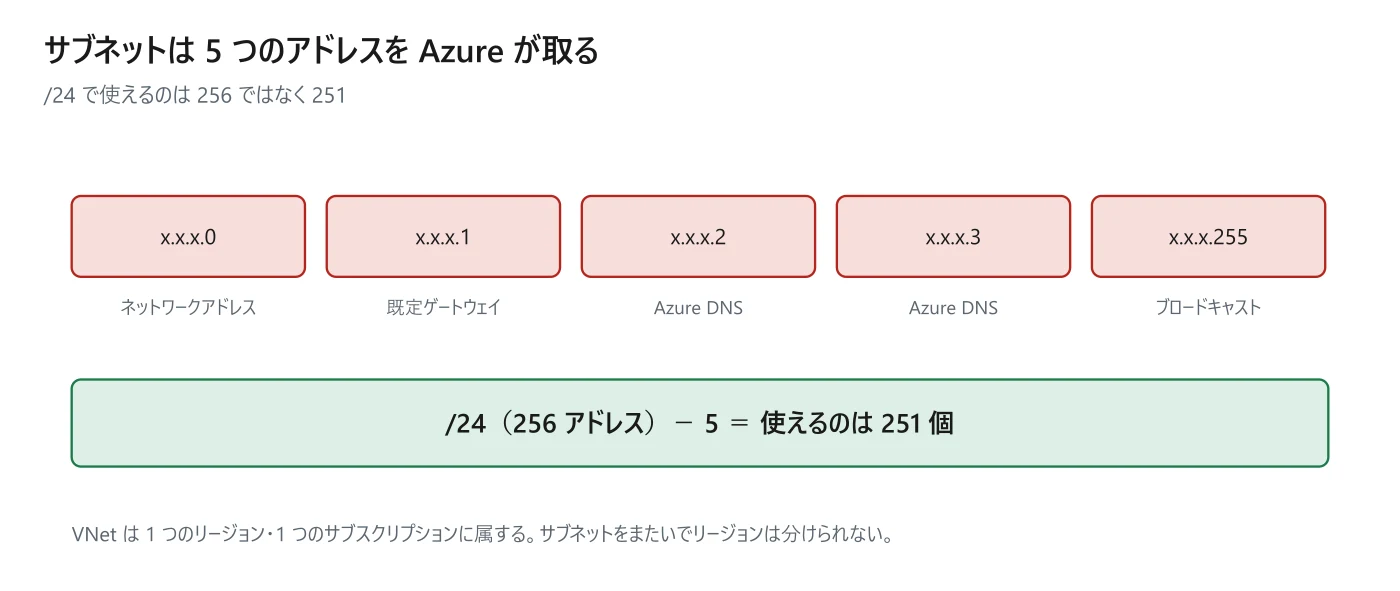
サブネットを切るときに必ず引っかかるのが、Azure が予約するアドレスだ。
試験では
各サブネットで先頭 4 つと末尾 1 つ、合計 5 つのアドレスが Azure に予約される。/24 なら使えるのは 256 − 5 = 251 個。「/29 のサブネットに VM を何台置けるか」といった形で出る(8 − 5 = 3 台)。
# VNet とサブネットを作る (PowerShell: New-AzVirtualNetwork)
az network vnet create -g rg -n vnet1 \
--address-prefix 10.0.0.0/16 \
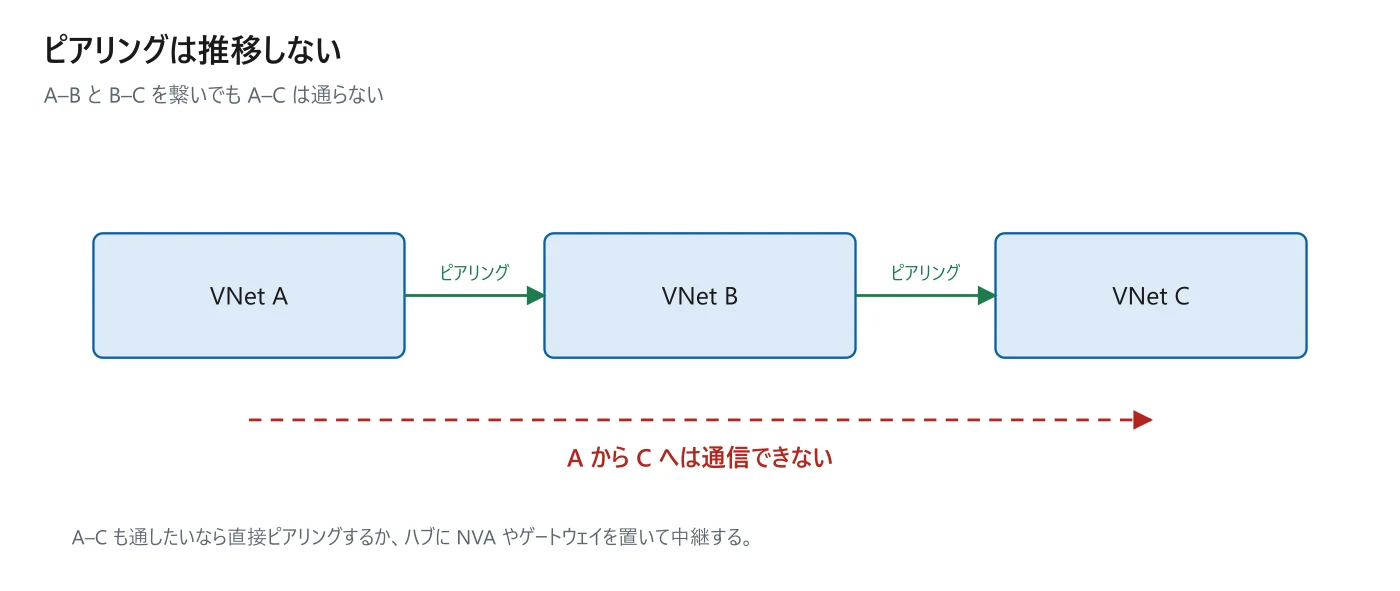
--subnet-name web --subnet-prefix 10.0.1.0/24仮想ネットワークピアリングは、2 つの VNet を Azure のバックボーン経由で接続する機能だ。同一リージョン内でも、リージョンをまたいでも(グローバルピアリング)できる。
試験では
ピアリングは推移的ではない。 A–B と B–C をピアリングしても、A–C は通信できない。ハブ&スポーク構成でスポーク同士を通したいなら、ハブに NVA を置いて UDR で経由させるか、直接ピアリングする。
補足
ゲートウェイ転送(ゲートウェイ トランジット)は、ピアリング先の VNet にある VPN / ExpressRoute ゲートウェイを共有して使う設定だ。ハブにだけゲートウェイを置き、スポークがそれを使う、という構成で必要になる。
# ピアリングを作る(双方向に 2 本作る必要がある)
az network vnet peering create -g rg \
  -n to-vnet2 --vnet-name vnet1 \
  --remote-vnet vnet2 --allow-vnet-access
パブリック IP は現在 Standard SKU だけを考えればよい。
試験では
Basic SKU のパブリック IP は 2025 年 9 月 30 日に廃止済み。市販の教材には Basic の説明(動的割り当てができる、既定で受信が開いている)が残っていることがあるので注意する。
| Standard パブリック IP の性質 | 内容 |
|---|---|
| 割り当て | 静的のみ(動的は選べない) |
| 既定のセキュリティ | 閉じている。NSG で許可しない限り受信できない |
| 可用性ゾーン | 対応している |
| 組み合わせ | Standard ロードバランサーには Standard パブリック IP が必要 |
ドメイン名ラベルを付けると、<ラベル>.<リージョン>.cloudapp.azure.com という FQDN で引けるようになる。ラベルはリージョン内で一意である必要がある。
補足
静的と動的の使い分けは「IP を書き留めるかどうか」で考える。ファイアウォール規則や DNS レコードに IP を直接書くなら静的でなければならない。Standard SKU では静的しか選べないので、この論点は Basic 時代の名残でもある。
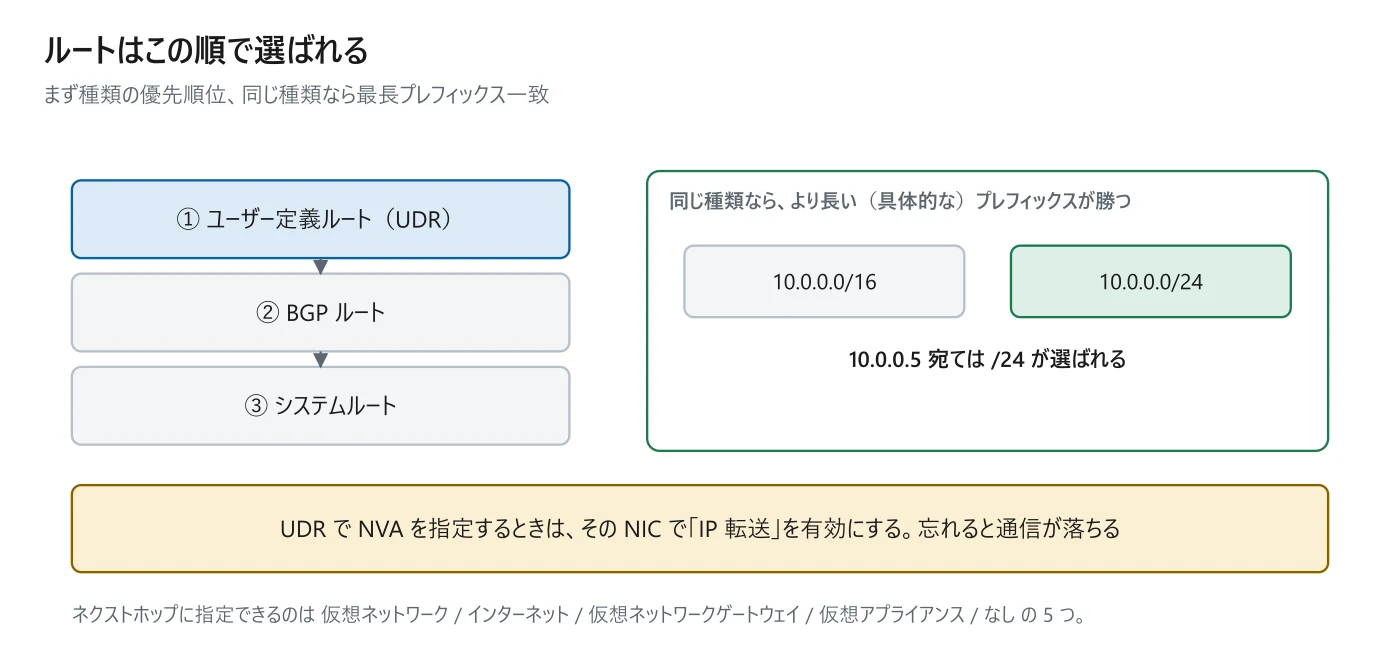
Azure はサブネットごとにシステムルートを自動で作る。これは削除できないが、ユーザー定義ルート(UDR)で上書きできる。UDR はルートテーブルにまとめ、サブネットに関連付けて使う。
試験では
ルートの優先順位は ① UDR → ② BGP ルート → ③ システムルート。この 3 段の順序がそのまま問われる。同じ種類の中では最長プレフィックス一致で、より具体的なルートが勝つ。
ネクストホップの種類
UDR で指定できるネクストホップは 5 つに限られる。
- 仮想ネットワーク
- インターネット
- 仮想ネットワークゲートウェイ
- 仮想アプライアンス(NVA。IP アドレスを指定する)
- なし ―― 転送せずに破棄する
試験では
「特定の宛先への通信を止めたい」→ UDR でネクストホップを「なし」にする。NSG で拒否する方法もあるが、ルートで落とす設問も出る。
試験では
仮想ネットワークピアリングと VirtualNetworkServiceEndpoint もネクストホップの種類として存在するが、これらは Azure が自動で作るもので、UDR には書けない。
NVA を経由させるとき
試験では
UDR で NVA を指定したら、その NVA の NIC で「IP 転送」を有効にする。これを忘れると、NVA は自分宛て以外のパケットを捨ててしまい通信が落ちる。「UDR を作ったのに通信できない」という設問の定番の答え。
補足
1 つのサブネットに関連付けられるルートテーブルは1 つだけ。1 つのルートテーブルに書ける UDR は既定で 400 まで。
# ルートテーブルを作る
az network route-table create -g rg -n rt1
# 既定ルートを NVA へ向ける
az network route-table route create -g rg \
  --route-table-name rt1 -n to-nva \
  --address-prefix 0.0.0.0/0 \
  --next-hop-type VirtualAppliance \
  --next-hop-ip-address 10.0.2.4
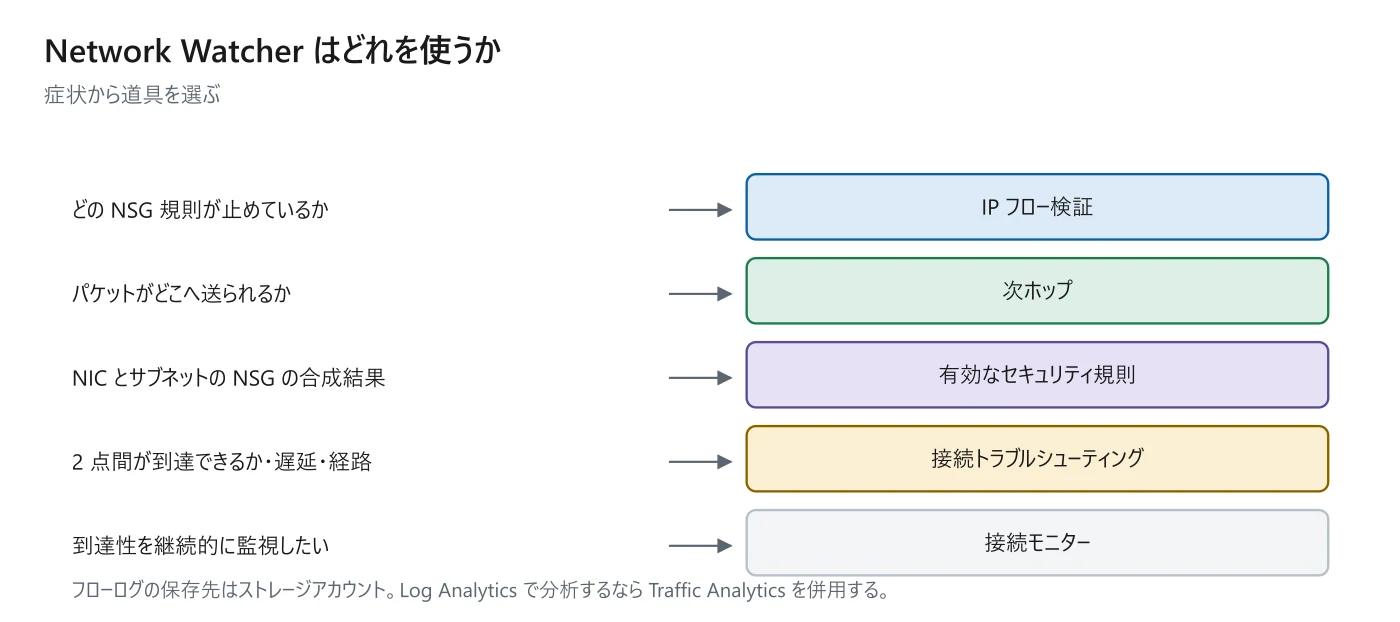
Network Watcher はネットワークの監視と診断のための道具箱だ。試験では「この症状ならどのツールか」が問われるので、対応表で覚える。
| ツール | こう聞かれたら選ぶ |
|---|---|
| IP フロー検証 | どの NSG 規則が通信を拒否しているかを特定したい(規則名まで出る) |
| 次ホップ(Next hop) | パケットがどこへ送られているか、ルーティングを確認したい |
| 有効なセキュリティ規則 | NIC とサブネットの NSG を合成した結果を見たい |
| 接続トラブルシューティング | 2 点間が到達できるか、遅延と経路を 1 回測りたい |
| 接続モニター | 到達性を継続的に監視したい |
フローログ
NSG や VNet を通過した IP トラフィックの許可・拒否の記録を残す機能。
試験では
フローログの保存先はストレージアカウントで、JSON として保存される。Log Analytics ワークスペースではない点に注意。なお NSG フローログは廃止予定で、後継は VNet フローログ。
試験では
「誰がどこと通信しているか可視化したい」→ Traffic Analytics。ただしこれはフローログと Log Analytics ワークスペースの両方が前提になる。フローログだけでは分析画面は出ない。
この章のまとめ
- サブネットで Azure が予約するアドレスの数
- /24 のサブネットで使えるアドレス数
- VNet が属する範囲
- A–B と B–C をピアリングすると A–C は通るか
- スポークがハブのゲートウェイを使うための設定
- Basic パブリック IP の廃止日